Sitzungen begrenzen
Anmeldung erzeugt eine zeitlich begrenzte, an einen Client gebundene Sitzung. Abmeldung entfernt sie wieder aus dem Arbeitsspeicher.
Authority0.1.5 erhält eine gemeinsame INI, versionierte EXE, native Windows-Dienstverwaltung und einen zusätzlichen gRPC-Zugang zum selben Benutzer-/Sitzungsservice. Controls C216 liefert eine kleine RAM-Projektion seiner tatsächlichen Live- und Registry-Verbindungen. Resilient R199 zeigt sie in Diagnose, mit heller rechter Ergebnisspalte und lokal veraltenden Befunden. HTTP bleibt erhalten; Resilient meldet Benutzer weiterhin über HTTP an. Live L114, Participants1.0.10, OC E303/P346 und Shared-GET bleiben unverändert.
Clever Engines Layer · Bausteine und Möglichkeiten
Ordnet Benutzer, Sitzungen und erlaubte Zugriffe auf CEL-Oberflächen ein.
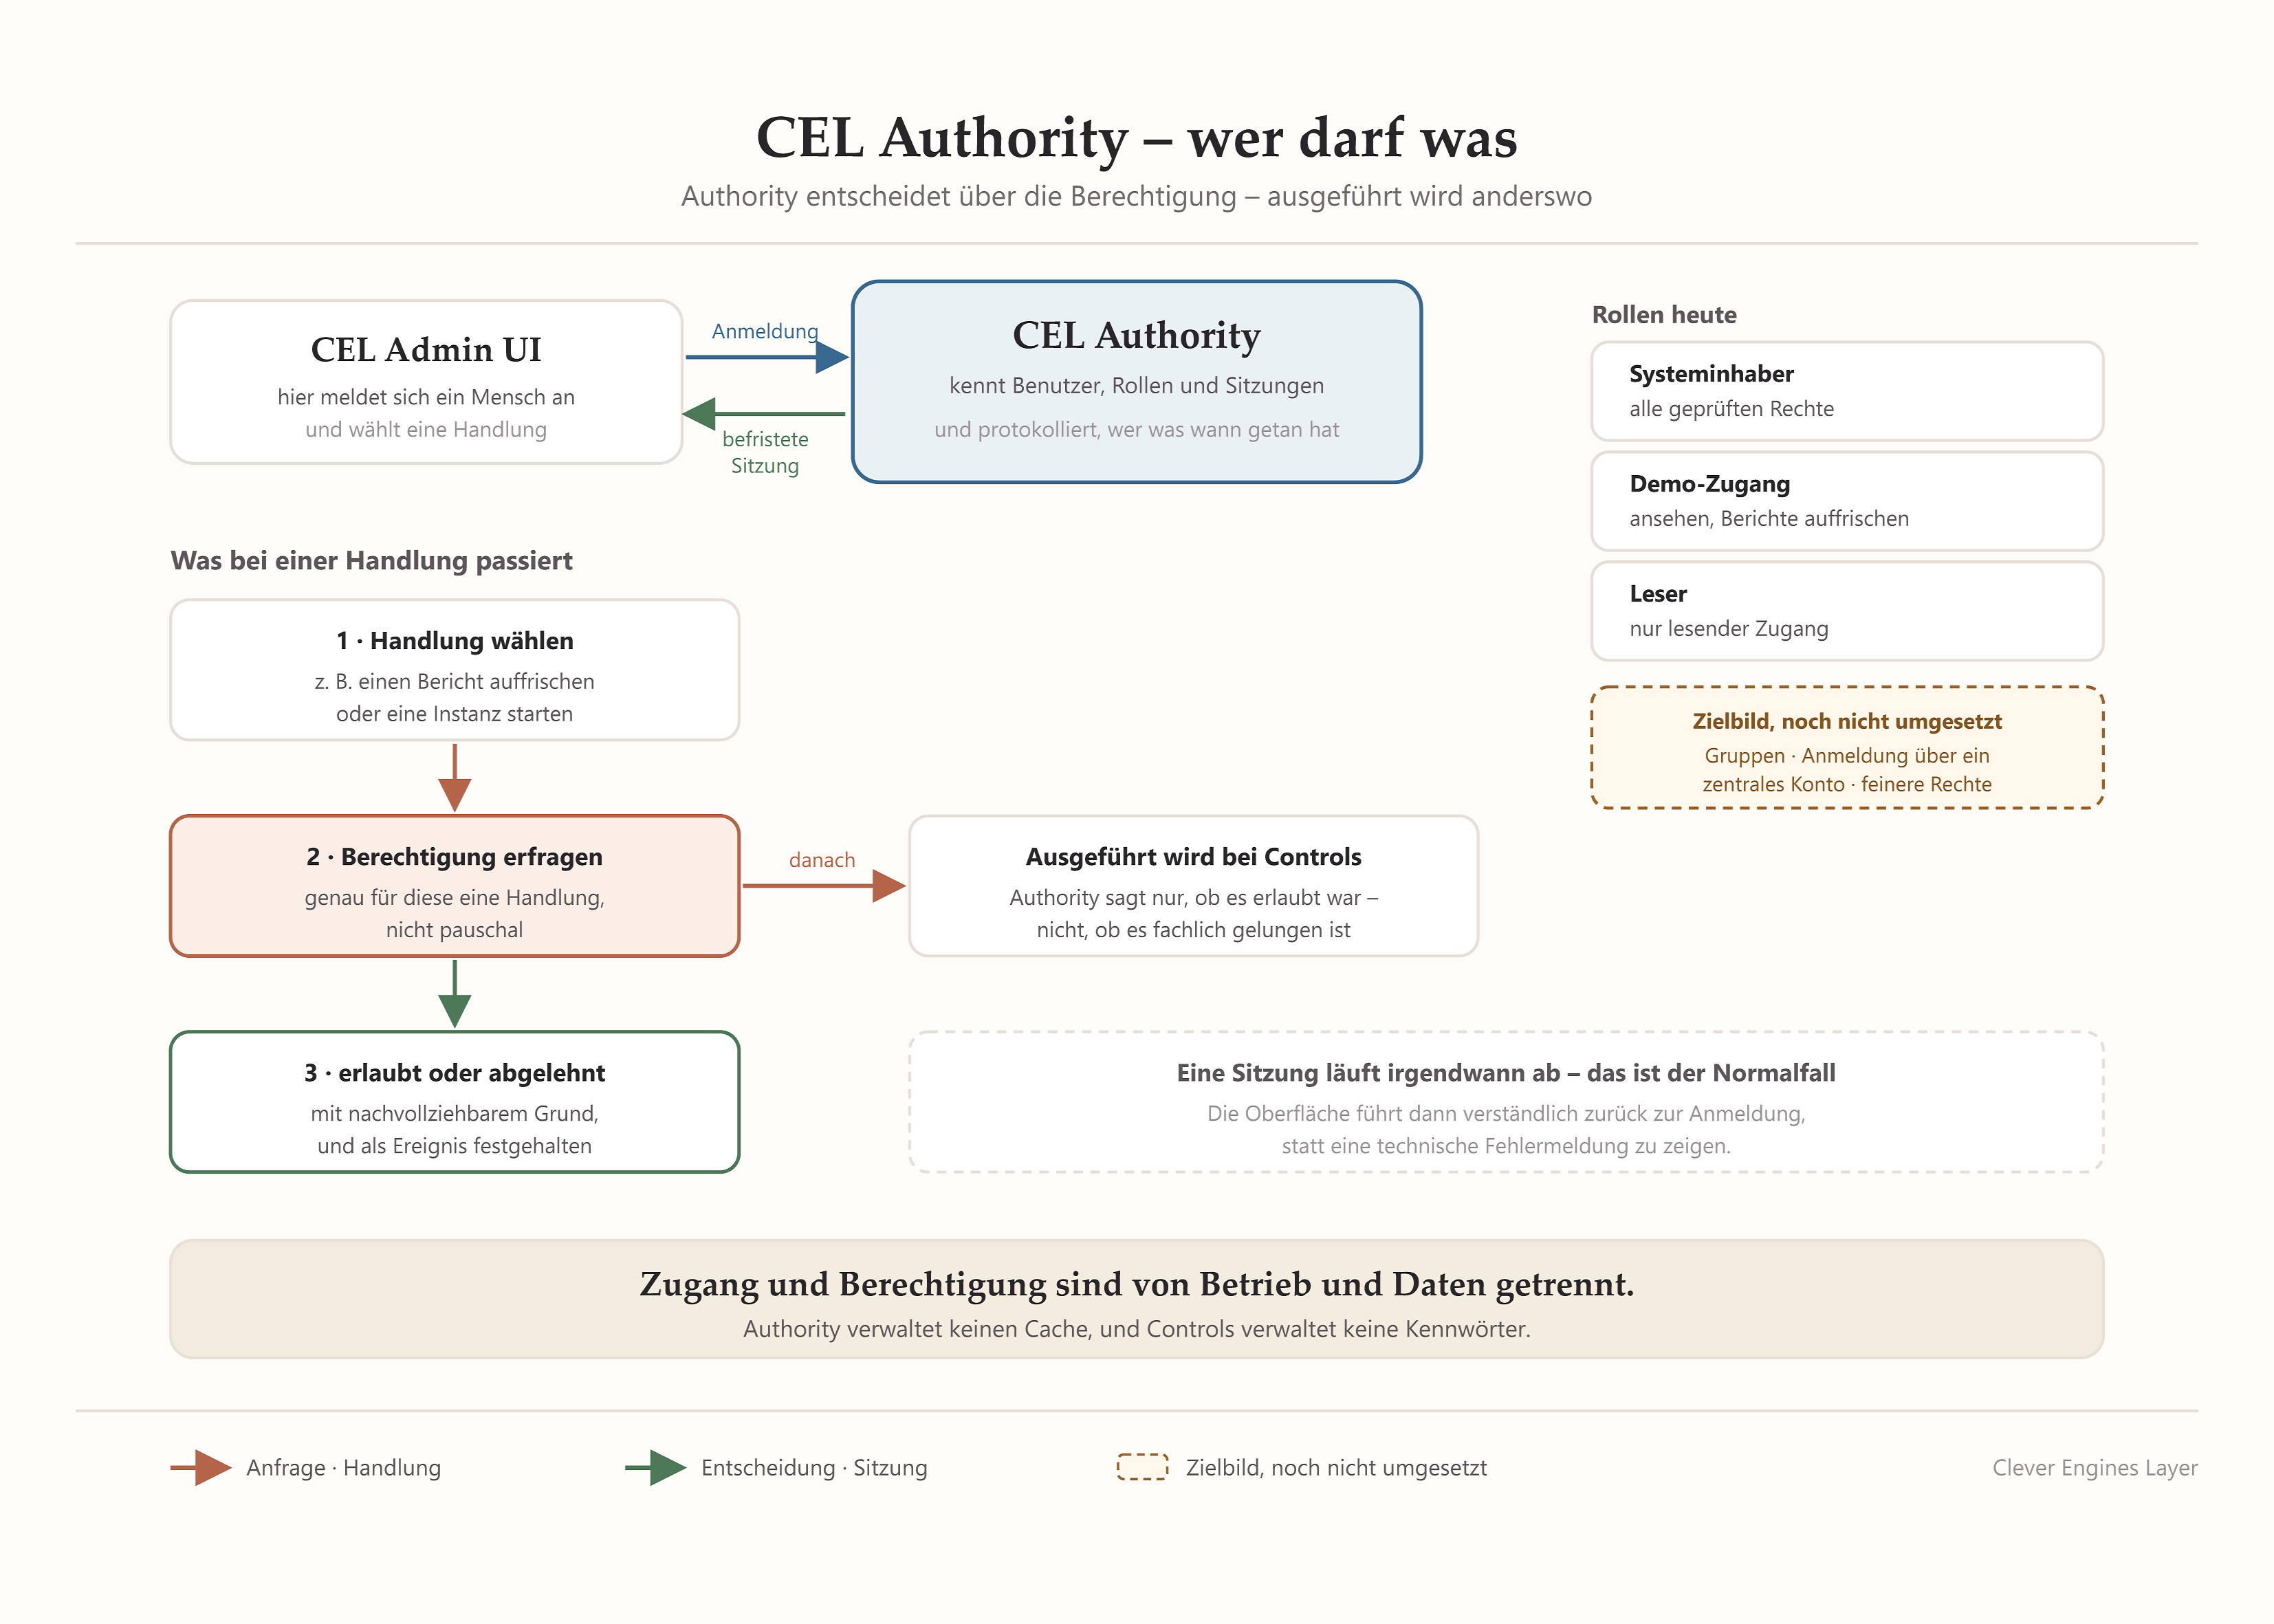
Authority beantwortet eine kleine, wichtige Frage: Darf diese Sitzung diesen Zugriff ausführen? Die fachliche Aktion bleibt beim zuständigen Teilnehmer; Authority liefert die Zugriffsentscheidung.
Anmeldung erzeugt eine zeitlich begrenzte, an einen Client gebundene Sitzung. Abmeldung entfernt sie wieder aus dem Arbeitsspeicher.
Eigentümer, Demo und Leser haben unterschiedliche Berechtigungen. Eine lesende Oberfläche und eine freigegebene Aktion bleiben unterscheidbar.
Anmeldungen, verweigerte Zugriffe und abgelaufene Sitzungen werden im lokalen Audit-Protokoll erfasst.
Die aktuelle Implementierung ist ein eigenständiger Go-HTTP-Dienst. Benutzerbestand und Audit liegen lokal in Dateien; Sitzungen liegen im RAM. Resilient fragt den Dienst über seine Authority-Anbindung ab. Das ist nicht dasselbe wie die signierte Teilnehmerregistrierung in Controls.
Die Rollen sind im Quellstand fest definiert. Das Feld „reader“ bezeichnet hier das Recht stuttgartbilder.read, nicht eine pauschale Leseerlaubnis für alle Resilient-Seiten.
Authority ordnet Anmeldung, Sitzung und Rolle ein. Controls entscheidet anschließend anhand des Teilnehmervertrags, ob die konkrete Fähigkeit ausgeführt werden kann. Eine Anmeldung allein löst keine Aktion aus.
| G3 aktueller Betrieb | Authority0.1.5 erhält eine gemeinsame INI, versionierte EXE, native Windows-Dienstverwaltung und einen zusätzlichen gRPC-Zugang zum selben Benutzer-/Sitzungsservice. Controls C216 liefert eine kleine RAM-Projektion seiner tatsächlichen Live- und Registry-Verbindungen. Resilient R199 zeigt sie in Diagnose, mit heller rechter Ergebnisspalte und lokal veraltenden Befunden. HTTP bleibt erhalten; Resilient meldet Benutzer weiterhin über HTTP an. Live L114, Participants1.0.10, OC E303/P346 und Shared-GET bleiben unverändert. |
|---|---|
| Standardadresse | 127.0.0.1:19140 |
| Programm | bin/cel_authority_0.1.5.exe nach lokalem Go-Build |
| Anmeldung | POST /v1/login mit Benutzer, Passwort und Client |
| Prüfung | POST /v1/check mit session_id, client und permission |
| Abmeldung | POST /v1/logout |
| Health | /health: status, version, release und Anzahl geladener Benutzer |
| Sitzung | 120 Minuten; im RAM und an den Client gebunden |
| Benutzer | data/users.json; lokale Anlage über -command add-user |
| Audit | logs/audit.jsonl |
| system_owner | Erlaubt die angefragten Rechte. |
| demo | cel.admin.read, cel.reports.refresh, cel.live.inspect |
| reader | stuttgartbilder.read |
| Konfigurationswirkung | config/authority.ini erforderlich/gemeinsam für Dienst und Konsole; authority.json bleibt unbenutzt |
| Werkzeug | Zweck | Ausgabe |
|---|---|---|
build_all.bat | Prüft den Quellstand und baut die Komponenten des Pakets. | Buildphasen, Zielpfade und Compiler-/Prüfergebnis; bei Fehlern kein erfolgreicher Abschluss. |
install_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
restart_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
run_console.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
start.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
start_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
status_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
stop_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
tools/Manage-Service.ps1 | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
tools/setup_authority.bat | Legt die lokalen Verzeichnisse für Benutzerbestand und Audit an. | Aktions- und Fehlerausgabe; Start/Kopieren ist vom anschließenden Health-Nachweis zu unterscheiden. |
tools/start_authority.bat | Alter Einstieg leitet an start.bat auf Rootebene und damit zum nativen Dienst weiter. | Aktions- und Fehlerausgabe; Start/Kopieren ist vom anschließenden Health-Nachweis zu unterscheiden. |
uninstall_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
verify_service.bat | Verwaltet den nativen Windows-Dienst über die gemeinsame INI. | Ergebnis/Fehler, tatsächliche Konfiguration und Dienststatus; Windows-Ausführung lokal abnehmen. |
Sitzung und Berechtigung wurden aus der Oberfläche in einen kleinen separaten Dienst gezogen.
Anmeldung, Ablauf und Abmeldung erhielten eindeutige Gründe und Audit-Einträge.